Comment conseiller et vendre à l'intérieur d'une conversation avec une IA grand public, sans jamais exposer les données de ses clients ?
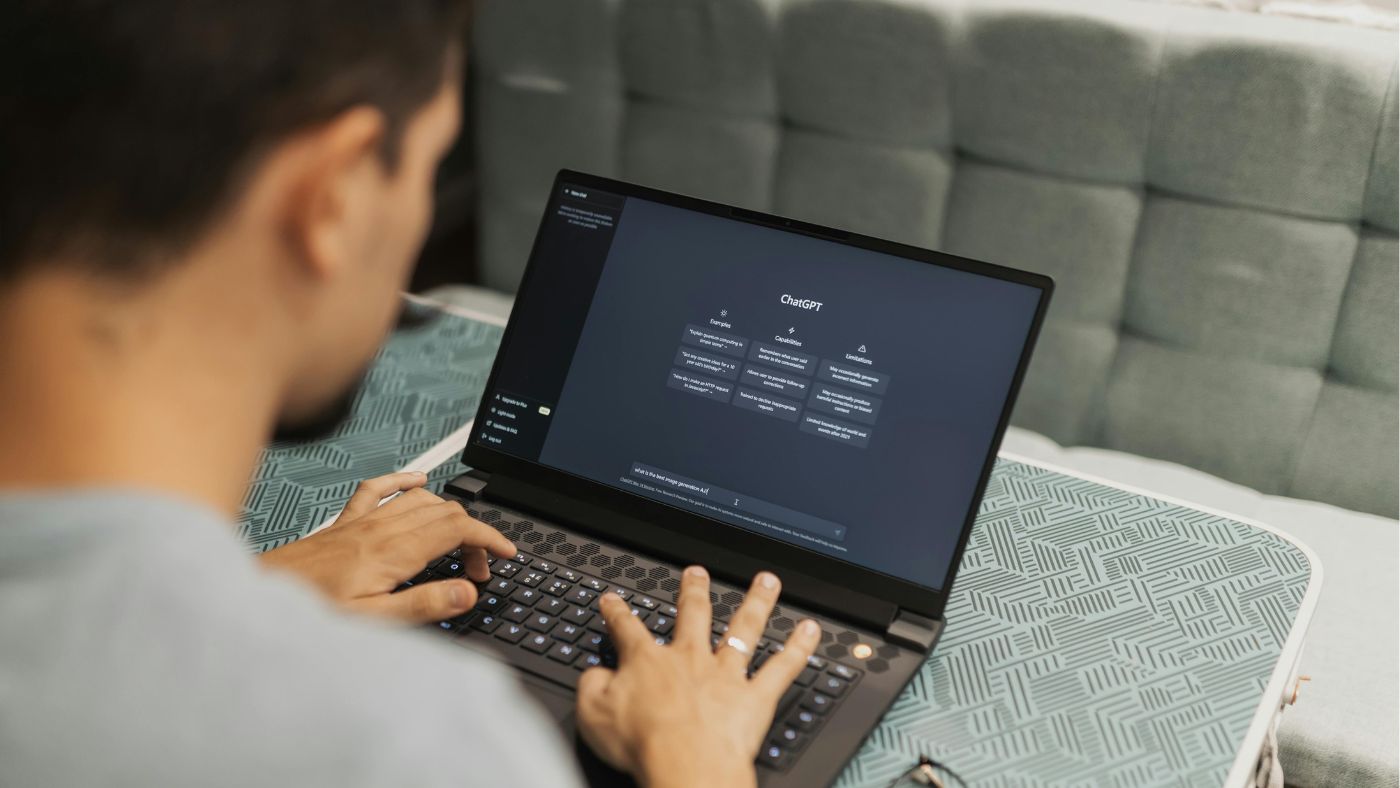
Une part croissante des internautes se tourne aujourd'hui vers les assistants conversationnels pour ses recherches et ses démarches du quotidien. Ils y formulent leurs besoins avec leurs propres mots, et attendent une réponse immédiate et actionnable, sans avoir à naviguer vers un site tiers.
Pour une entreprise qui n'y est pas visible, le risque est simple : perdre le contact avec ses clients à l'endroit même où ils la cherchent. Mais exposer des services métier à une IA grand public soulève une question immédiate — comment le faire sans rien céder sur la sécurité et la maîtrise des données ?
C'est ce défi que la MAIF a choisi de relever avec SERLI, en rendant plusieurs de ses services directement accessibles dans ChatGPT.
Le Model Context Protocol (MCP) est un protocole ouvert qui permet de relier les APIs et les outils métier d'une entreprise à un assistant conversationnel comme ChatGPT, de façon structurée et contrôlée. Plutôt que de recréer une logique métier à l'intérieur de l'IA, MCP expose les services existants tels qu'ils sont, avec un cadre strict sur ce que le modèle peut voir et faire.
Le déroulé du projet
Audit de l'existant et choix du périmètre à exposer.
Serveur MCP, passerelle de sécurité et mise en production.
Formation des équipes et mise en place du monitoring.
Nous commençons par un audit du patrimoine d'APIs existant, pour choisir avec le client un premier périmètre à forte valeur d'usage et maîtrisable en risque — suffisant pour prouver l'intérêt du canal, sans tout ouvrir d'un coup. Pour la MAIF, ce choix s'est porté sur deux services : la simulation d'assurance vélo et la prévention des risques climatiques.
Les services concernés étaient déjà en production. SERLI les a rendus accessibles depuis ChatGPT via un serveur MCP dédié, sans aucune modification du système d'information. L'assistant interroge les services réels, il ne duplique ni ne réinvente la logique métier. Une passerelle de sécurité s'intercale entre le modèle et le SI pour contrôler, filtrer et tracer chaque appel.
Un nouveau canal ne vaut que si l'entreprise peut le faire vivre. Les équipes d'exploitation sont formées au pilotage de la passerelle et à la lecture des tableaux de bord, avec une supervision qui permet de suivre les usages réels et de détecter toute anomalie — et d'étendre ensuite le périmètre à de nouveaux services en autonomie.
Concrètement : un client peut désormais décrire sa situation en langage naturel dans ChatGPT, obtenir un conseil et être orienté vers le bon service — sans quitter la conversation, et sans que l'entreprise n'ait eu à reconstruire son système d'information.
C'est aussi une question de posture : être présent sur un canal émergent, avant que cela ne devienne la norme, avec un cadre de sécurité qui permet d'y étendre progressivement son offre.
Le même enjeu chez vous ?Parlons-en, un premier échange suffit souvent à y voir plus clair.
Échanger avec un expert →L'exposition de services à une IA tierce impose un cadre strict. Nous nous appuyons sur Otoroshi et ses modules dédiés aux LLM, positionné en passerelle entre ChatGPT et le SI.
Mise en œuvre d'un pare-feu applicatif (WAF), de quotas par appelant et de mécanismes de blocage automatique pour protéger le service contre les attaques web, les abus et les tentatives de saturation.
Utilisation exclusive de protocoles de communication chiffrés (SSL/HTTPS) pour protéger la confidentialité des échanges.
Contrôle et traçabilité de chaque appel API via la passerelle de sécurité, garantissant une étanchéité entre les données sensibles et les modèles d'IA publics.
Une traçabilité permanente permet de vérifier à tout moment le respect des politiques de sécurité internes et des exigences réglementaires.
Parlons-en. Un premier échange suffit souvent à y voir plus clair.
Discutons de votre projet →